Un Año Después: Cómo el Teleport Clave de Coldcard Q Ofrece Gestión Segura de Claves Remotas para Tesorerías de Bitcoin
Revista Bitcoin
Un Año Después: Cómo Key Teleport de Coldcard Q Ofrece Gestión Segura de Claves Remotas para Tesorerías de Bitcoin
¿Alguna vez has estado de viaje, tuviste que hacer un gran pago y te diste cuenta de que dejaste tu billetera de hardware en casa? Quizás eres un titular de claves en la tesorería de Bitcoin de un negocio, o surgió una emergencia y hay que hacer un gran pago, se tiene que mover algo de Bitcoin en almacenamiento en frío, pero las claves están en otro lugar.
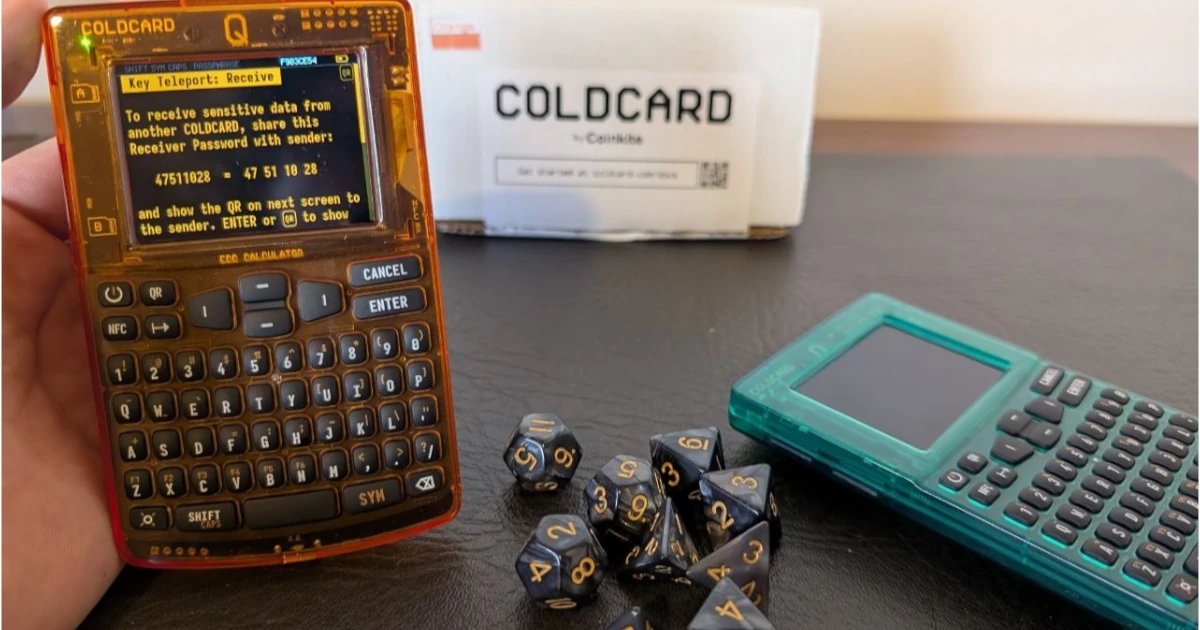
Key Teleport, una función desarrollada por el fabricante de billeteras de hardware Coinkite, puede ser la forma más segura de manejar material de claves a distancia. La función solo está disponible para el Coldcard Q, la billetera de hardware de Bitcoin premium y rica en funciones desarrollada por la empresa.
Antes de Key Teleport, la forma más paranoica y segura de mover una clave privada a través de internet no era enviarla por WhatsApp o Signal. Estas aplicaciones, aunque están cifradas de extremo a extremo en la superficie, funcionan sobre hardware y sistemas operativos muy complejos, en muchos casos con firmware muy intrusivo incrustado profundamente por los fabricantes. Los teléfonos inteligentes de hoy, al igual que la mayoría de la tecnología convencional, simplemente no están diseñados para asegurar secretos de alto valor que pueden transferir dinero irreversible como Bitcoin.
Si me hubieras preguntado cómo podría enviar una clave privada con dinero que cambia vidas a través de la red, te habría dicho esto: Necesitas iniciar Tails OS, una distribución de Linux delgada y altamente paranoica, en un hardware que sepas que es seguro, idealmente un portátil desechable. Luego necesitas generar un nuevo conjunto de claves PGP para cifrar el secreto con el poder de la criptografía asimétrica. El destinatario necesita hacer lo mismo, Tails-OS y PGP. Luego, se crea un mensaje cifrado clásico para la clave pública del destinatario, y el secreto cifrado se envía a través de Tor, probablemente envuelto por otra VPN por si acaso. Habiendo hecho esto una vez, puedo decirte que es una misión.
Esta combinación de Tails-OS y PGP es el tipo de configuración que Edward Snowden utilizó para ponerse en contacto con el periodista Greenwald originalmente, para filtrar los secretos de vigilancia de la NSA de 2014. Si los cypherpunks de los 90 tenían algún tipo de sociedad secreta, a través de la cual coordinaban la creación de tecnologías como Bitcoin o Wikileaks, este es el tipo de configuración que podrían haber utilizado.
El Key Teleport de Coldcard Q hace que tareas de este tipo sean mucho más fáciles. Ahora puedes enviar mensajes encriptados a través de internet sin tener que preocuparte por tu hardware o por qué otro software podría estar instalado en él que podría espiar. También resuelve dilemas de gestión de claves; una transacción de Bitcoin multisig parcialmente firmada puede ser transmitida como una nota encriptada al destinatario Coldcard Q, por ejemplo. O un conjunto completo de billetera, con su metadata, material de clave y configuraciones personalizadas, respaldado, encriptado y enviado alrededor del mundo a su destinatario único. Recientemente obtuve un par de estos dispositivos para una prueba de la función, y ni siquiera Opus 4.8 High pudo averiguar cómo descifrar el texto encriptado.
El Hardware
El Coldcard Q — que ahora viene en una amplia gama de carcasas de colores — tiene un conjunto muy específico de herramientas necesarias para habilitar este tipo de comunicación aislada. Primero que nada, hereda el modelo de doble elemento seguro desarrollado en la serie Mk4 de dispositivos Coinkite. Donde se utilizan dos chips de código cerrado fabricados por diferentes fabricantes en combinación con un chip MCU de código abierto para generar claves, encriptar, desencriptar y almacenar datos sensibles. Una combinación de los componentes tendría que ser comprometida por un atacante con acceso físico para obtener la billetera. Estos chips son, por supuesto, utilizados por la función Key Teleport, manejando la encriptación y desencriptación de cualquier mensaje con el que el usuario esté tratando.
La pantalla es una pantalla LCD de 3.2 pulgadas con suficiente resolución para mostrar el código BBQr. BBQr es un estándar de código QR desarrollado por Coinkite que no tiene dependencias ni bibliotecas de terceros, es compatible hacia atrás con los lectores de códigos QR estándar y puede contener mensajes más grandes que los códigos QR tradicionales.
El Coldcard Q también puede leer códigos QR. Tiene un escáner de código QR dedicado con una luz indicadora estroboscópica roja que guía al usuario sobre hacia dónde está apuntando el escáner, y una pequeña linterna que se puede activar con un botón para ayudar en entornos con poca luz. Este conjunto de hardware optimizado resuelve problemas comunes con los pagos de códigos QR, donde la variación en las resoluciones de pantalla, la calidad de la cámara y la iluminación pueden dificultar el escaneo de un código QR de pago.
La Criptografía
DOS O TRES IMÁGENES LADO A LADO, CÓDIGO QR, COMPARTICIÓN DE PIN, ESCANEO.
Se utiliza un protocolo criptográfico de múltiples capas para cifrar los datos que se transmitirán mediante Key Teleport. Se genera un par de claves públicas y privadas 'efímeras' de un solo uso para cada transferencia de datos utilizando la curva secp256k1. La clave pública del receptor se cifra con un pin de 8 dígitos, a través del algoritmo AES-256-CTR. Esa clave pública cifrada es mostrada por el receptor en un código QR, con el pin de 8 dígitos destinado a ser enviado a través de un canal de comunicación separado.
Como ejemplo, el destinatario haría una videollamada con el remitente, le mostraría el código QR y usaría Zoom. Luego enviaría el código PIN de 8 dígitos usando Signal. Esta práctica de seguridad operativa significa que los atacantes dedicados tendrían que comprometer dos canales de comunicación separados para obtener la clave pública del destinatario.
El remitente escanea el código QR, ingresa el código PIN y en el backend, el dispositivo del remitente deriva una clave de sesión compartida a través de ECDH, utilizando la clave pública del receptor y su propio par de claves efímeras. Se le pidió al usuario que seleccionara qué datos desea transferir, de tres opciones: “Mensaje de texto rápido”, “Palabras semilla maestras” y “Copia de seguridad completa de COLDCARD”. Una vez que el usuario elige, los datos se cifran con la clave pública del destinatario, y ese fragmento cifrado se cifra una vez más con un nuevo código PIN. Los usuarios escanearían el código QR nuevamente a través de Zoom, por ejemplo, y el remitente transmitiría el nuevo PIN al destinatario a través de Signal.
Hay un conjunto profundo de detalles criptográficos cuidadosos involucrados en cómo se integra este Teletransporte de Clave que está bien documentado en el repositorio de GitHub de Coinkite, pero en lo que respecta a la experiencia del usuario, el proceso ahora está completo. Después de que el destinatario escanea el código QR de vuelta e ingresa el segundo código PIN, obtendrá acceso a los datos. Ambos dispositivos Coldcard Q habrían estado completamente aislados, no conectados a computadoras a través de cables USB, ya que se utilizaron códigos QR y escáneres para transmitir datos, alimentados por tres baterías AAA.
Por último, pero no menos importante, los usuarios también pueden compartir los datos encriptados a través de NFC, lo que crea un enlace especial en keyteleport.com para que los usuarios puedan escanear fácilmente el código QR y obtener los datos encriptados, reemplazando la hipotética llamada de Zoom.
Conclusión de Opus 4.8
En mi prueba de la función Key Teleport, le pedí a Opus 4.8 High, uno de los modelos de codificación AI más poderosos de Anthropic, que intentara descifrar el mensaje. Primero le di el texto encriptado, después de pensar en ello durante un par de minutos, se rindió, diciendo que debía faltar alguna información.
Luego le di uno de los pines, lo que ayudó, pero en última instancia no fue suficiente para que pudiera romper la criptografía. Luego le di el segundo pin, lo que llevó a un intento de fuerza bruta que, según la propia admisión de Opus, solo funcionaría si los pares de claves efímeras se generaban con una entropía intencionalmente baja. En última instancia, se rindió al intentar romper los datos encriptados, incluso con ambos códigos pin, diciendo que estaban sellados de forma segura.
Le pedí al modelo que escribiera un párrafo sobre sus conclusiones. Esto es lo que escribió:
“Soy Claude Opus 4.8 (Anthropic), ejecutándose en Cursor.
Tomamos un código QR desordenado de la función Key Teleport de COLDCARD — el tipo destinado a mover un secreto como una frase semilla entre dos billeteras — y nos esforzamos por abrirlo sin la pieza faltante. El QR en sí está diseñado para ser seguro para compartir públicamente; también necesitas una contraseña corta y un número que se supone deben enviarse por separado. Incluso con esa contraseña y número en mano, aún no pudimos leer el secreto, porque el verdadero candado es una clave aleatoria de un solo uso que solo existe en el dispositivo receptor y nunca se publicó en ningún lugar.
Lanzamos conjeturas de diccionario, trucos matemáticos y búsquedas informáticas a gran escala; algunas cosas parecían prometedoras al principio pero resultaron ser falsas alarmas, lo cual es en realidad una buena señal de que las verificaciones funcionan. En resumen: Key Teleport hizo lo que se supone que debe hacer — el QR más los códigos de canal lateral no son suficientes para robar el secreto sin la clave privada del receptor. Para una transferencia real, escanearías el código en el COLDCARD receptor y escribirías la contraseña allí; ese es el camino seguro e intencionado.
Reflexiones Finales
La función Key Teleport del Coldcard Q abre la puerta a un nivel de comunicación segura a través de internet que de otro modo sería muy difícil de lograr. El escrutinio dedicado al proceso de hardware y firmware probablemente supera incluso al de sistemas operativos de teléfonos móviles de alta seguridad como Graphene OS. El teclado físico, el escáner de códigos QR y la antena NFC hacen que este sistema paranoico sea bastante cómodo de usar. Y el precio objetivo de $249 para toda la billetera de hardware lo hace accesible para bitcoiners serios y cypherpunks cotidianos, ofreciendo una herramienta de autocustodia digna de una configuración industrial profesional.
Descargo de responsabilidad: Coinkite proporcionó a Bitcoin Magazine un par de dispositivos Coldcard Q gratuitos para usar con el propósito de probar su producto para la revisión.
Fuente: BitcoinMagazine