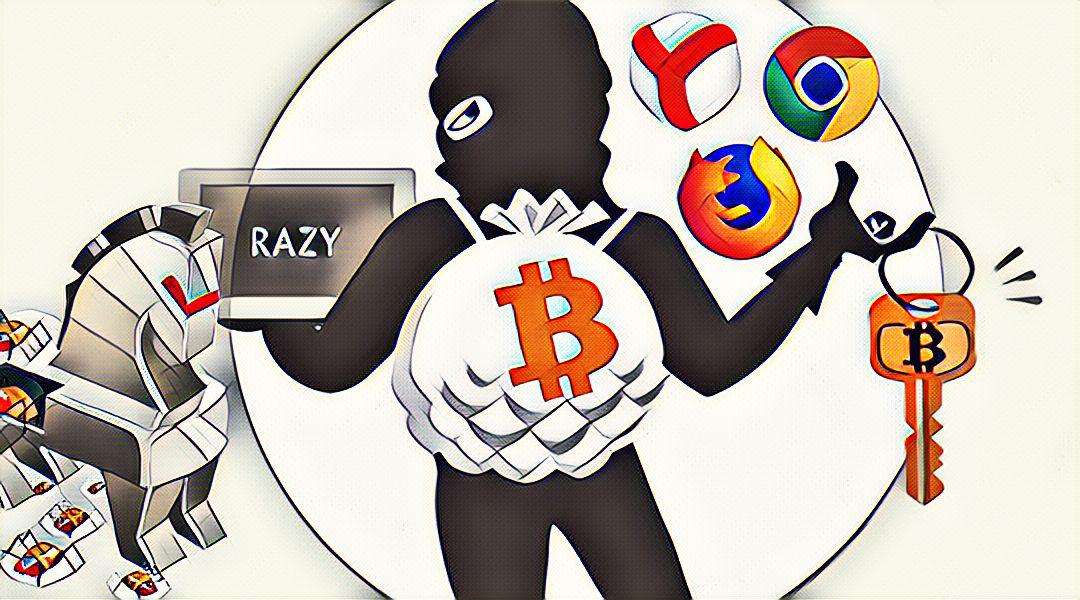
Se ha descubierto un nuevo software malicioso que es capaz de operar a través de varias extensiones de navegador web. El malware llamado Razy se disfraza como una extensión de navegador. En un intento de desactivar las verificaciones de seguridad, se instala o infecta extensiones de navegador existentes. El nuevo software malicioso puede "atacar" varios navegadores, como Google Chrome, Mozilla Firefox y Yandex.
Los investigadores de Kaspersky Lab han identificado el virus como una nueva forma de troyano que roba monedas digitales de dispositivos infectados. Cuando un usuario abre su billetera utilizando un navegador infectado, Razy sobrescribe las direcciones en la billetera con otras controladas por el hacker. Después de esto, el intento del usuario de transferir fondos a una de "sus" direcciones puede terminar en la pérdida de esos fondos.
Aparentemente, cuando el usuario inicia sesión en la billetera, los atacantes también obtienen la contraseña que ingresaron para la billetera. Además, el troyano Razy coloca anuncios y videos maliciosos en los navegadores infectados, así como publica ofertas fraudulentas en Telegram. Según los investigadores de Kaspersky Lab, el troyano Razy puede ser destruido con la ayuda de software antivirus actualizado con elementos de IA.