Revista Bitcoin
La falla del Coldcard Wallet expone años de semillas de Bitcoin tras el robo de $70 millones en BTC
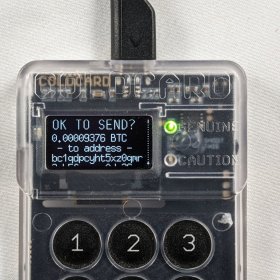
El popular producto de billetera de hardware Bitcoin Coldcard, fabricado por Coinkite, está en riesgo tras un hackeo de $70 millones.
Coinkite admitió el jueves que su modelo Coldcard Mk3 se vio afectado tras el hackeo y aconsejó a los usuarios que movieran sus fondos. Luego, el viernes, la compañía dijo que los usuarios de los dispositivos de hardware más recientes Mk4, Mk5 y Q también deberían tomar precauciones.
Los hackers pudieron drenar fondos de 1,196 direcciones de Bitcoin el jueves porque sus claves privadas no se generaron utilizando suficiente entropía — o aleatoriedad.
Desde entonces, un total de 1,082.65 Bitcoins han desaparecido de las billeteras, según datos de Galaxy Research y ingenieros de la empresa de pagos Block.
Aunque Coinkite no ha admitido que el hackeo esté relacionado con sus billeteras, la compañía ha dicho que un error en la generación de semillas de billetera en los productos Coldcard significaba que el generador de números aleatorios verdaderos del hardware no se estaba utilizando en ciertas versiones de firmware.
Coinkite y otros ingenieros en el espacio Bitcoin todavía están investigando drenajes que supuestamente continúan ocurriendo en el momento de escribir esto.
¿Qué ocurrió realmente?
Un error de firmware en los dispositivos Coldcard Mk3 (a partir de la versión 4.0.1 en marzo de 2021) hizo que la generación de semillas retrocediera a un PRNG de software débil en lugar del generador de números aleatorios verdadero de hardware, produciendo semillas con solo ~40 bits de entropía en lugar de los 128 previstos. Esto hizo que las claves privadas de muchas billeteras de firma única (especialmente aquellas creadas sin lanzamientos de dados o una frase de contraseña BIP-39 fuerte) fueran lo suficientemente predecibles para que los atacantes las forzaran por fuerza bruta.
Un total de 594.5 Bitcoins por un valor de más de $35.7 millones a los precios actuales fueron movidos a una nueva dirección desde direcciones de firma única el jueves.
Más billeteras fueron drenadas más tarde, según analistas de blockchain, con un total ahora de más de $70 millones.
Varios usuarios afectados compartieron sus experiencias en las redes sociales, con uno diciendo que su Bitcoin no había sido movido desde 2021, y de repente fue robado.
Los ingenieros de Bitcoin han dicho desde entonces que los productos Coldcard —específicamente los modelos Mk3— tenían "entropía defectuosa en la generación de billeteras", lo que significa que no utilizaron aleatoriedad real para crear una frase semilla.
Qué hacer
Los desarrolladores en el espacio de Bitcoin han instado desde entonces a los usuarios a mover sus fondos si usaron un Coldcard. Coldcard ha emitido orientación para que los usuarios la sigan, que se puede encontrar aquí.
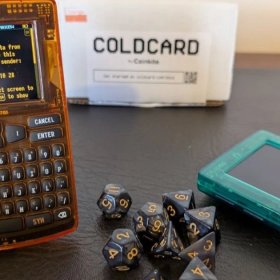
Coinkite primero dijo que sus modelos Mk3 estaban afectados, pero luego el viernes dijo que aquellos que no usaron suficiente entropía para crear una semilla — en este caso, 50 tiradas de dados — deberían generar una nueva semilla en el dispositivo actualizado. Otros han advertido que se deshagan completamente de Coldcard para asegurarse de que sus fondos estén seguros.
“Todo está jodido,” escribió Kevin Loaec, CEO de la empresa de seguridad Bitcoin, Wizardsardine.
“Cada única mnemotecnia generada [a través de un Coldcard] desde 2021 será pública en los próximos días,” advierte Loaec.
Esta publicación Coldcard Wallet Flaw Exposes Years of Bitcoin Seeds After $70M in BTC Stolen apareció por primera vez en Bitcoin Magazine y está escrita por Mathew Di Salvo.
Fuente: BitcoinMagazine