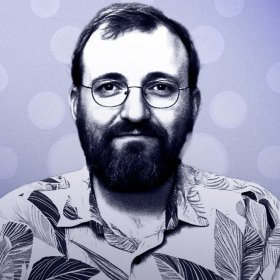
El fundador de Cardano, Charles Hoskinson, dijo el viernes temprano que alguien había secuestrado el canal oficial de YouTube de Input Output Global (IOG).
Advirtió a la comunidad que no hiciera clic en ningún enlace de la plataforma ni confiara en los videos que alguien pudiera publicar allí.
El equipo está trabajando con YouTube
Hoskinson publicó la advertencia en X y dijo:
«Al parecer, el canal de YouTube de IOG ha sido comprometido. No confíen en ningún video ni hagan clic en ningún enlace que aparezca allí».
También dijo que el equipo estaba trabajando con YouTube para dar de baja el canal y restablecer las credenciales.
Al momento de redactar este artículo, la propia cuenta de IOG en X no había mencionado el presunto acceso no autorizado, aunque varias cuentas centradas en Cardano habían replicado la advertencia de Hoskinson.
El inversor en Bitcoin Lark Davis también compartió la noticia con sus 1,5 millones de seguidores en X y les instó a investigar siempre por cuenta propia y verificarlo todo tres veces.
El canal en sí todavía no muestra señales evidentes de una transmisión fraudulenta: las publicaciones más recientes siguen siendo las mismas que IOG subió hace un par de semanas, entre ellas una actualización de Musashi Dojo, una explicación de Leios y una entrevista sobre la billetera Lace con Nate Strang.
Una estrategia conocida para los usuarios de criptomonedas
Las cuentas de redes sociales comprometidas que pertenecen a marcas de criptomonedas consolidadas y personalidades destacadas se han convertido en uno de los formatos de estafa más fiables, sobre todo porque una cuenta con años de publicaciones, vídeos y conversaciones con una enorme base de seguidores o suscriptores suele parecer de confianza a cualquiera que se la encuentre al navegar.
Cuantos más seguidores tenga, más convincente parecerá una publicación falsa o un sorteo en directo para alguien que no se haya dado cuenta de que el canal ha cambiado de manos. Así, será más fácil que caiga en enlaces de phishing que podrían vaciar los fondos de sus monederos.
El presunto incidente de IOG también se produjo justo cuando el sector cripto afronta un grave problema de seguridad de cuentas y datos. Como CryptoPotato informó recientemente, un atacante que utilizó el dominio de correo electrónico de una agencia gubernamental real convenció a Revolut para que entregara información de clientes, incluidos pasaportes, selfies de verificación y el historial completo de transacciones de Bitcoin.
Más tarde, un grupo que se hacía llamar Revolut Smilik empezó a publicar la información y exigió 10.000 BTC para detenerse.
Aunque los dos incidentes no son exactamente iguales, ambos demuestran cuánto daño puede causar una suplantación convincente antes de que alguien tenga la oportunidad de verificarla.
Fuente: CryptoPotato